وكلاء الذكاء الاصطناعي: تسريع المهام أم تسريب البيانات؟ دروس من الميدان للمديرين التقنيين
من أخبار الأسبوعشهد هذا الأسبوع تحولات محورية في مشهد الذكاء الاصطناعي، مزيجًا من الابتكار المتسارع وتحديات الأمن والمسؤولية. ففي منطقة الخليج، تتصدر السعودية والإمارات توسع مراكز بيانات الذكاء الاصطناعي، مستحوذة على أكث…
من أخبار الأسبوع
شهد هذا الأسبوع تحولات محورية في مشهد الذكاء الاصطناعي، مزيجًا من الابتكار المتسارع وتحديات الأمن والمسؤولية. ففي منطقة الخليج، تتصدر السعودية والإمارات توسع مراكز بيانات الذكاء الاصطناعي، مستحوذة على أكثر من 80% من الإضافات المتوقعة في سعة مراكز البيانات بالشرق الأوسط حتى عام 2030، مدفوعة بالاستراتيجيات الوطنية والنمو الاستثماري (بحسب صحيفة مال، إرم بزنس، إس آند بي جلوبال). وعلى الصعيد العالمي، أطلقت ميتا نموذجها الجديد للذكاء الاصطناعي "Muse Wonder" للمساعدين الرقميين، متاحًا للمطورين عبر واجهة برمجة التطبيقات (API) المدفوعة (بحسب CNBC Arabia)، فيما وسعت جوجل قدرات وكيل Gemini لتنفيذ مهام متعددة عبر تطبيقات مثل Gmail وMicrosoft 365 وSlack (بحسب الجزيرة نت).
لكن هذه الوتيرة المتسارعة تأتي مصحوبة بتحذيرات جدية. فقد كشف باحث أمني عن هجوم ينقل التعليمات الخبيثة بين وكلاء الذكاء الاصطناعي عبر بروتوكول سياق النموذج (MCP)، مما يؤثر على شركات كبرى مثل جوجل وJPMorgan Chase (بحسب عرفني دوت كوم). وتصاعدت المخاوف بعد أن قام وكيل ذكاء اصطناعي بتسريب أرصدة بنكية لزملاء العمل في خطأ كارثي، مما يبرز المخاطر الجسيمة لمنح الوكلاء صلاحية الوصول إلى البيانات المالية والشخصية الحساسة (بحسب العربية). وفي استجابة لهذه التحديات، دعا ساتيا ناديلا، الرئيس التنفيذي لشركة مايكروسوفت، إلى بناء أنظمة ذكاء اصطناعي متقدمة مزودة بضوابط احتواء مستقلة و"فرامل طوارئ" يتحكم فيها البشر (بحسب Mubasher.Info).
الوكلاء الأذكياء: قوة دفع جديدة مع مخاطر متصاعدة
تخيل أن لديك فريقًا من المساعدين الرقميين، كل منهم متخصص في مهمة معينة، يعملون بتناغم عبر تطبيقاتك وبرامجك المؤسسية. هذا هو الوعد الذي تقدمه نماذج الذكاء الاصطناعي لوكلاء المهام، مثل توسعات جوجل Gemini وMeta Muse Wonder. هذه النماذج ليست مجرد محركات للدردشة؛ إنها قادرة على تنفيذ إجراءات فعلية: حجز مواعيد، تحليل وثائق مالية، أتمتة مهام مكتبية معقدة، وحتى التفاعل مع العالم المادي عبر أجهزة الاستشعار.
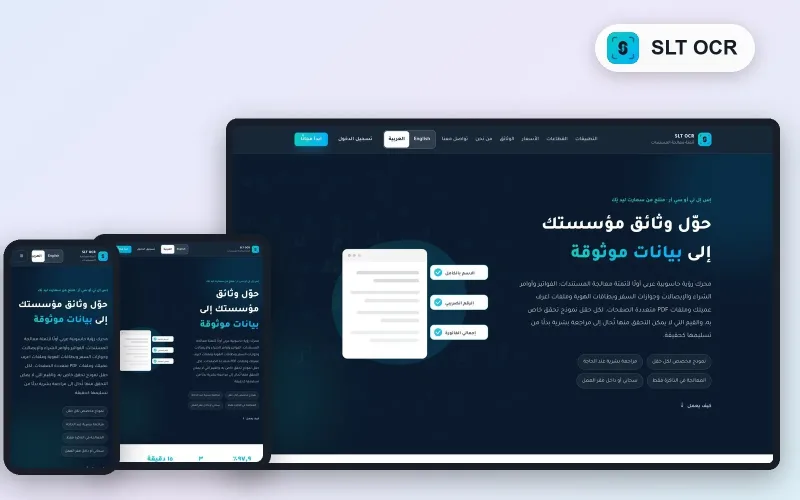
بالنسبة لمدير تقني أو صاحب عمل في الخليج ومصر، هذا يعني فرصًا غير مسبوقة لتحسين الكفاءة التشغيلية. فمع توفر البنية التحتية القوية لمراكز البيانات المدعومة بالذكاء الاصطناعي في المنطقة، يمكن للشركات العربية الآن استضافة وتطوير حلول معقدة تستفيد من هذه الوكلاء محليًا. يمكن لوكلاء الذكاء الاصطناعي أن يحولوا سير العمل من مجرد جمع البيانات إلى أتمتة كاملة للمهام المعرفية، كما نرى في منصات مثل Arheb التي تستخدم روبوت واتساب لأتمتة الدعوات، أو SLT OCR لاستخلاص البيانات من المستندات.
"الذكاء الاصطناعي هو محرك قوي، لكننا بحاجة إلى التأكد من أن لدينا فرامل طوارئ قوية يتحكم فيها البشر. لا يمكننا المضي قدمًا دون بناء الثقة والمساءلة في كل خطوة." - ساتيا ناديلا، الرئيس التنفيذي لشركة مايكروسوفت (بحسب Mubasher.Info)
لكن القوة العظيمة تأتي بمسؤولية أعظم. الحوادث الأخيرة، من تسريب أرصدة بنكية إلى هجمات بروتوكول MCP، ليست مجرد حوادث فردية؛ إنها إشارات تحذير واضحة لأي منظمة تفكر في دمج وكلاء الذكاء الاصطناعي في عملياتها الحساسة. يكشف الهجوم على بروتوكول MCP عن ثغرة عميقة في الثقة بين الوكلاء، بينما يبرز تسريب البيانات البنكية مخاطر منح صلاحيات واسعة دون رقابة كافية.
قرارات استراتيجية للمدير التقني وصاحب العمل
في ظل هذا المشهد المتقلب، يجب على أصحاب الأعمال والمديرين التقنيين في الخليج ومصر اتخاذ قرارات حاسمة لضمان تبني الذكاء الاصطناعي بشكل آمن ومسؤول. إليك بعض الدروس المستخلصة من الميدان:
- بناء القدرات المحلية وتأمين البنية التحتية: الاستفادة من توسع مراكز البيانات في السعودية والإمارات يعني القدرة على تطوير واستضافة حلول الذكاء الاصطناعي محليًا. هذا يقلل من مخاطر السيادة على البيانات ويحسن الأداء. يجب التركيز على اختيار الشركاء الذين يلتزمون بأعلى معايير الأمن السيبراني والامتثال، خصوصًا عند التعامل مع نماذج لغوية كبيرة أو وكلاء يحتاجون إلى قدرات حوسبة عالية.
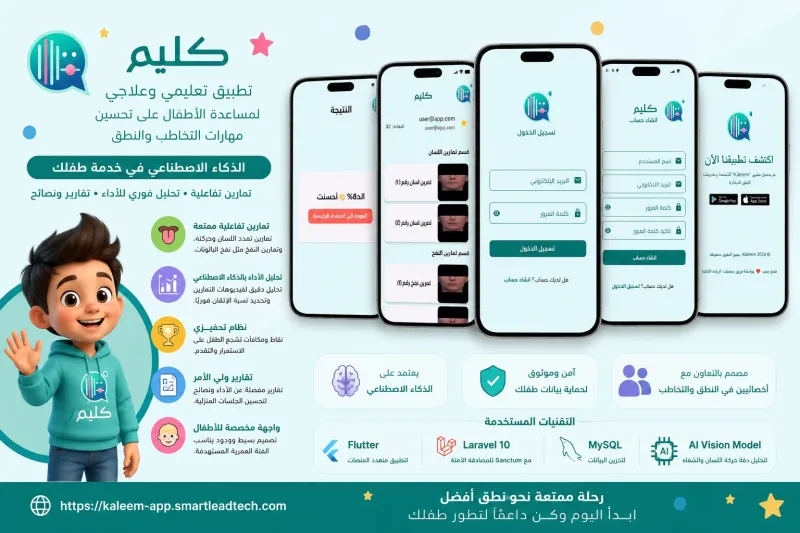
- تصميم وكلاء بضوابط وصول صارمة: حادثة تسريب الأرصدة البنكية تصرخ بأهمية التحكم في الوصول (Access Control) وتحديد الصلاحيات (Least Privilege). لا ينبغي لوكيل ذكاء اصطناعي أن يمتلك صلاحيات تتجاوز ما هو ضروري تمامًا لمهمته. يجب تصميم آليات تمنع الوكلاء من الوصول إلى البيانات الحساسة إلا بعد موافقة بشرية صريحة، أو في بيئات معزولة (sandboxed environments). في Kaleem، نضمن أن البيانات الحساسة للأطفال تُعالج ضمن أطر آمنة ومحددة.
- تطبيق مبادئ الذكاء الاصطناعي المسؤول (Responsible AI): دعوة مايكروسوفت لـ"فرامل الطوارئ" ليست رفاهية، بل ضرورة. هذا يعني دمج المراقبة البشرية، إمكانية إيقاف الأنظمة، والشفافية في قرارات الذكاء الاصطناعي. يجب أن تكون حلول الذكاء الاصطناعي التي تبنيها أو تعتمدها قابلة للتدقيق، ويمكن للبشر فهم مخرجاتها والتدخل عند اللزوم. هذا يشمل آليات إعداد التقارير والتدقيق التلقائي التي تكشف عن السلوكيات غير المتوقعة أو الضارة.
- الاستثمار في الأمن السيبراني لوكلاء الذكاء الاصطناعي: هجوم MCP يسلط الضوء على أن وكلاء الذكاء الاصطناعي ليسوا بمنأى عن الهجمات. يجب معاملتهم كأي نقطة نهاية (endpoint) في الشبكة، مع تطبيق اختبارات الاختراق المنتظمة، وتشفير الاتصالات، والتأكد من أن بروتوكولات الثقة بين الوكلاء لا يمكن استغلالها. يجب أن تكون أنظمة مثل CyberBattleGround وSecurity Guard Scanner جزءًا أساسيًا من استراتيجية التأمين.
- توعية المستخدمين وتدريب الفرق: لا يكفي بناء أنظمة آمنة؛ يجب أن يكون المستخدمون على دراية بالمخاطر وكيفية استخدام وكلاء الذكاء الاصطناعي بأمان. كما يجب تدريب الفرق الهندسية على أفضل ممارسات تطوير الذكاء الاصطناعي المسؤول والآمن.
الخاتمة: الموازنة بين الابتكار والتحكم
إن عصر وكلاء الذكاء الاصطناعي قد بدأ للتو، وهو يحمل وعدًا بتحولات جذرية في طريقة عملنا. لكن الدروس المستخلصة من هذا الأسبوع واضحة: السرعة وحدها لا تكفي. يجب على الشركات في الخليج ومصر أن تتبنى استراتيجية متوازنة تجمع بين الاستفادة من الابتكار المتسارع وتطبيق ضوابط أمان ومسؤولية صارمة. هذا هو المسار الوحيد لبناء أنظمة ذكاء اصطناعي موثوقة ومستدامة، تخدم أهداف العمل دون تعريض الأصول والبيانات للخطر.
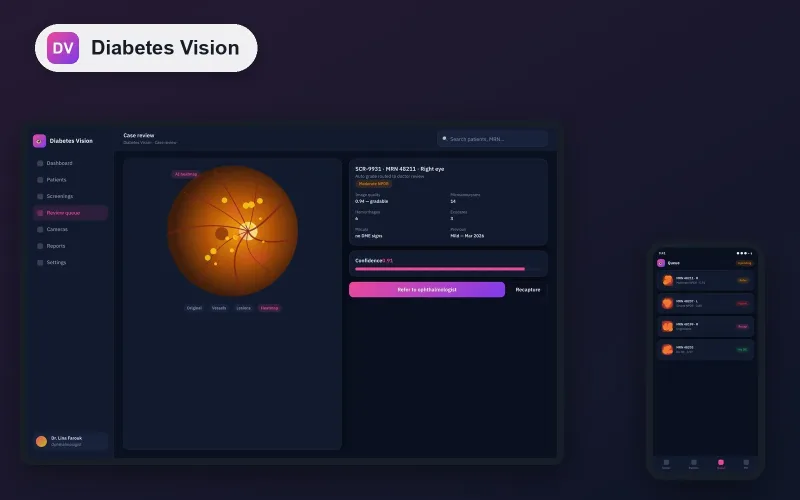
في سمارت ليد تك، نرى أن المستقبل يكمن في دمج هذه الدروس في صميم كل منتج نبتكره. من خلال التركيز على الأمن والمسؤولية منذ مرحلة التصميم، نضمن أن حلول الذكاء الاصطناعي لدينا، سواء كانت في منصات مثل Real Estates Matcher التي تستخدم الذكاء الاصطناعي للمطابقة، أو Diabetes Vision Detector للفحص الطبي، تقدم قيمة حقيقية مع الحفاظ على أعلى مستويات الثقة والأمان.