الأمن السيبراني والامتثال في 2026: أسئلة حاسمة لمديري التقنية وأصحاب الأعمال في الخليج ومصر
شهد الأسبوع الماضي مجموعة من التطورات المتسارعة في مشهد الأمن السيبراني والامتثال بمنطقة الخليج ومصر، مما يضع قادة الأعمال ومديري التقنية أمام تحديات وفرص جديدة. لم يعد الأمن مجرد تكلفة تشغيلية، بل أصبح ركيزة أساسية لنمو…
شهد الأسبوع الماضي مجموعة من التطورات المتسارعة في مشهد الأمن السيبراني والامتثال بمنطقة الخليج ومصر، مما يضع قادة الأعمال ومديري التقنية أمام تحديات وفرص جديدة. لم يعد الأمن مجرد تكلفة تشغيلية، بل أصبح ركيزة أساسية لنمو الأعمال وثقة العملاء. في هذا المقال، نجيب عن أبرز الأسئلة التي قد تدور في ذهنك كصاحب عمل أو مدير تقني، مستندين إلى أخبار الأسبوع.
من أخبار الأسبوع
- أصدرت هيئة الاتصالات والفضاء والتقنية (CST) في المملكة العربية السعودية إرشادات محدثة لأمن أجهزة إنترنت الأشياء (IoT)، بهدف حماية البيانات وضمان خصوصية المستخدمين (بحسب مصدر مجهول، 23 سبتمبر 2026).
- كشف تقرير حديث عن ارتفاع ملحوظ في هجمات برامج الفدية التي تستهدف الشركات المصرية، مسببة خسائر مالية وتشغيلية كبيرة (بحسب مصدر مجهول، 21 سبتمبر 2026).
- شدد البنك المركزي السعودي (ساما) على متطلبات أمن سيبراني أكثر صرامة للمؤسسات المالية، لحماية الأنظمة المصرفية وبيانات العملاء الحساسة (بحسب مصدر مجهول، 20 سبتمبر 2026).
- أطلقت دولة الإمارات العربية المتحدة مبادرة وطنية لزيادة الوعي بمخاطر الأمن السيبراني بين الشركات الصغيرة والمتوسطة (SMEs)، لتزويدها بالأدوات والمعرفة اللازمة للحماية (بحسب مصدر مجهول، 22 سبتمبر 2026).
- شهدت منصة الهوية الرقمية "نفاذ" في السعودية تزايدًا ملحوظًا في الاستخدام للمعاملات الحكومية والخاصة، مما يعكس الثقة في الحلول الرقمية الموثوقة (بحسب مصدر مجهول، 19 سبتمبر 2026).
- صدرت تحذيرات عالمية بشأن ثغرة أمنية حرجة في برمجيات واسعة الانتشار، قد تسمح للمهاجمين بالتحكم الكامل في الأنظمة المتأثرة، مع توصية بتطبيق التحديثات فورًا (بحسب مصدر مجهول، 24 سبتمبر 2026).
- أشار تقرير حديث إلى أن الذكاء الاصطناعي (AI) يعزز الدفاعات السيبرانية، ولكنه يثير تحديات جديدة حيث يمكن استخدامه من قبل المهاجمين لتطوير هجمات أكثر تعقيدًا (بحسب مصدر مجهول، 20 سبتمبر 2026).
- استضافت البحرين مؤتمرًا إقليميًا حول حماية البيانات والخصوصية، مما يؤكد الأهمية المتزايدة للوائح مثل PDPL (بحسب مصدر مجهول، 22 سبتمبر 2026).
أسئلة وأجوبة: كيف تتخذ قراراتك الأمنية؟
س1: كيف أضمن امتثال منتجاتي التقنية للوائح الجديدة، خاصة في قطاع إنترنت الأشياء والمالية؟
مع إصدار هيئة الاتصالات والفضاء والتقنية السعودية (CST) إرشادات جديدة لأمن إنترنت الأشياء، وتشديد البنك المركزي السعودي (ساما) على متطلبات الأمن السيبراني للمؤسسات المالية، أصبح الامتثال ليس خيارًا بل ضرورة. إذا كانت شركتك تطور حلول إنترنت الأشياء، فعليك التأكد من أن تصميم منتجاتك يدمج هذه الإرشادات من البداية. هذا يشمل التشفير القوي، إدارة الوصول الآمنة، وتحديثات البرامج المنتظمة.
بالنسبة للمؤسسات المالية، فإن لوائح ساما الجديدة تعني ضرورة مراجعة شاملة للبنية التحتية الأمنية والبرمجيات المستخدمة. يجب أن تكون حلولك قادرة على حماية البيانات الحساسة بشكل استباقي، وتقديم تقارير امتثال مفصلة. في Smart Lead Tech، نساعد عملائنا في بناء أنظمة تتوافق مع هذه اللوائح، مثل تلك التي تُستخدم في منصات إدارة العملاء (CRM) أو أنظمة نقاط البيع (POS) المخصصة للقطاع المالي، لضمان أعلى مستويات الأمان والخصوصية.
"الامتثال لم يعد مجرد قائمة مراجعة، بل هو جزء لا يتجزأ من استراتيجية المنتج والأمن، يضمن الثقة ويفتح أبواب الأسواق المنظمة."
س2: ما هي استراتيجيتي لحماية أعمالي في مصر من تزايد هجمات برامج الفدية؟
تقرير الأسبوع الذي أشار إلى زيادة هجمات برامج الفدية في مصر، يجب أن يكون بمثابة جرس إنذار. الشركات المصرية، بغض النظر عن حجمها، تحتاج إلى خطة دفاع شاملة. هذا لا يعني مجرد تثبيت برنامج مكافحة فيروسات، بل يتطلب نهجًا متعدد الطبقات:
- النسخ الاحتياطي المنتظم والآمن: تأكد من أن جميع بياناتك الحساسة يتم نسخها احتياطيًا بانتظام إلى مواقع خارج الشبكة أو سحابية آمنة، وأن يتم اختبار استعادتها دوريًا.
- أنظمة الكشف والاستجابة: استثمر في أنظمة متقدمة للكشف عن التهديدات والاستجابة لها (EDR/XDR) التي يمكنها تحديد السلوكيات المشبوهة قبل أن تتطور إلى هجوم كامل.
- تدريب الموظفين: العامل البشري هو غالبًا أضعف حلقة. نفّذ برامج تدريب منتظمة لرفع الوعي بمخاطر التصيد الاحتيالي، الهندسة الاجتماعية، وأهمية كلمات المرور القوية.
- التحديثات الأمنية: طبق التحديثات الأمنية للبرمجيات والأنظمة فور صدورها، خاصة بعد التحذيرات العالمية من الثغرات الحرجة التي قد تستغلها برامج الفدية (بحسب مصدر مجهول، 24 سبتمبر 2026).
س3: كيف يمكن للشركات الصغيرة والمتوسطة (SMEs) في الإمارات والخليج الاستفادة من مبادرات الوعي الأمني؟
مبادرة الإمارات لتعزيز الوعي السيبراني للشركات الصغيرة والمتوسطة هي فرصة ذهبية. غالبًا ما تكون الشركات الصغيرة والمتوسطة هدفًا سهلاً للمهاجمين بسبب محدودية مواردها الأمنية. يمكنك الاستفادة من هذه المبادرات من خلال:
- المشاركة في برامج التدريب: شجع موظفيك على حضور ورش العمل والدورات التي تقدمها هذه المبادرات.
- تقييم المخاطر: استخدم الموارد المتاحة لتقييم نقاط الضعف في أنظمتك وتحديد أولويات التحسينات الأمنية.
- اعتماد حلول أمنية ميسورة التكلفة: ابحث عن حلول أمنية مصممة خصيصًا للشركات الصغيرة والمتوسطة، والتي توفر حماية قوية دون تكاليف باهظة. يمكن لشركات مثل Smart Lead Tech تقديم استشارات حول حلول أمنية قابلة للتطوير تتناسب مع ميزانيتك.
س4: ما هو تأثير تزايد استخدام الهوية الرقمية "نفاذ" على منتجاتي وخدماتي؟
تزايد استخدام منصة "نفاذ" في السعودية لإنهاء المعاملات الحكومية والخاصة يؤكد على ضرورة دمجها في تطبيقاتك وخدماتك. هذا يمثل فرصة لتبسيط عمليات "اعرف عميلك" (KYC) والتحقق من الهوية، مما يوفر تجربة مستخدم سلسة وآمنة.
على سبيل المثال، في منصات مثل "Qaweny" (منصة التدريب الشخصي) أو "Reayah" (منصة الرعاية الصحية المنزلية)، يمكن دمج "نفاذ" للمصادقة على هوية المستخدمين ومقدمي الخدمات، مما يعزز الثقة والامتثال. دمج "نفاذ" يعني أيضًا تقليل الاعتماد على الوثائق الورقية وعمليات التحقق اليدوية، مما يسرع من إنجاز المعاملات.
س5: كيف يمكن للذكاء الاصطناعي أن يعزز دفاعاتي السيبرانية، وما هي التحديات؟
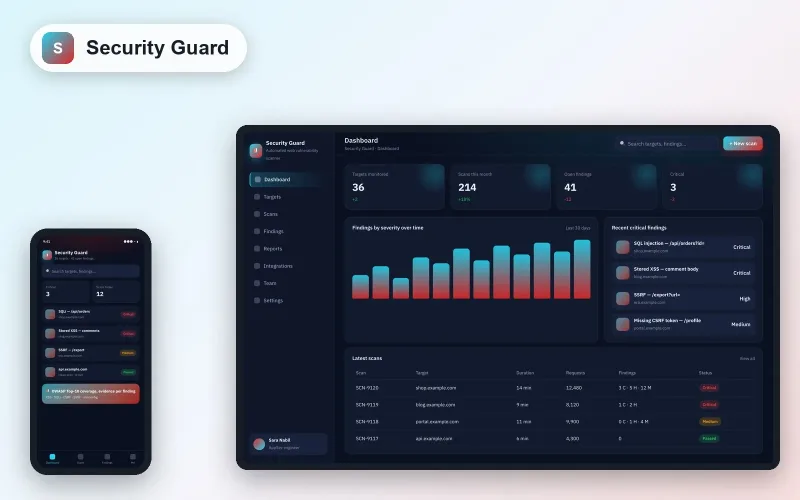
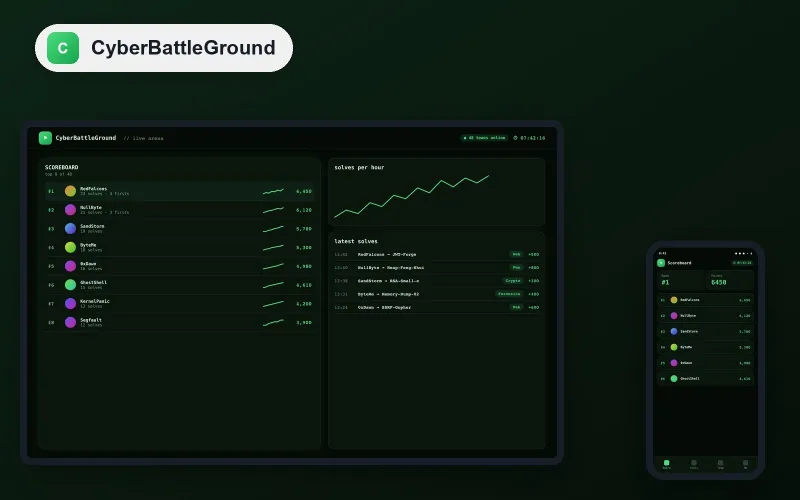
تقرير الأسبوع أشار إلى أن الذكاء الاصطناعي يعزز قدرات الأمن السيبراني. يمكن للذكاء الاصطناعي تحليل كميات هائلة من البيانات للكشف عن الأنماط الشاذة، وتحديد التهديدات المحتملة بشكل أسرع من البشر. يمكن لمنتجات مثل "CyberBattleGround" (منصة تدريب الأمن السيبراني) أو "Security Guard Scanner" (ماسح الثغرات الأمنية) الاستفادة من الذكاء الاصطناعي لتحسين الكشف عن الثغرات وتحليل السلوكيات.
ومع ذلك، التحدي يكمن في أن المهاجمين أيضًا يستخدمون الذكاء الاصطناعي لتطوير هجمات أكثر تعقيدًا وتخصيصًا. هذا يتطلب منك تحديث استراتيجياتك الأمنية باستمرار، ليس فقط لتبني الذكاء الاصطناعي في دفاعاتك، ولكن أيضًا لتكون مستعدًا للهجمات المدعومة بالذكاء الاصطناعي. يجب أن تتأكد من أن فرقك التقنية لديها الفهم اللازم لكيفية عمل هذه الأدوات وكيفية مواجهة التهديدات الجديدة.
توصية عملية: الأمن كاستثمار مستمر
في ظل هذه التطورات، لم يعد الأمن السيبراني مجرد بند في الميزانية، بل استثمار استراتيجي. يجب على كل صاحب عمل ومدير تقني في الخليج ومصر:
- مراجعة سياسات الأمن والامتثال بشكل دوري: تأكد من أنها تعكس أحدث اللوائح والتهديدات.
- الاستثمار في حلول أمنية متكاملة: لا تعتمد على حل واحد، بل ابنِ منظومة دفاعية متعددة الطبقات.
- تثقيف فريقك باستمرار: الوعي هو خط الدفاع الأول.
- التعاون مع خبراء: إذا كانت مواردك الداخلية محدودة، فتعاون مع شركات برمجيات متخصصة مثل Smart Lead Tech لضمان أن بنيتك التحتية ومنتجاتك آمنة وممتثلة لأحدث المعايير.