تشديد الامتثال والأمن السيبراني في الخليج ومصر: خطة عمل للمنشآت التقنية
يشهد المشهد التقني في منطقة الخليج ومصر تحولاً جذرياً نحو تعزيز الأمن السيبراني وحماية البيانات. مع تفعيل قوانين حماية البيانات الشخصية وتشديد الضوابط الأمنية، لم يعد الامتثال خياراً بل ضرورة استراتيجية. هذا الأسبوع، تلق…
يشهد المشهد التقني في منطقة الخليج ومصر تحولاً جذرياً نحو تعزيز الأمن السيبراني وحماية البيانات. مع تفعيل قوانين حماية البيانات الشخصية وتشديد الضوابط الأمنية، لم يعد الامتثال خياراً بل ضرورة استراتيجية. هذا الأسبوع، تلقينا عدة إشارات قوية تؤكد هذا الاتجاه، مما يفرض على أصحاب الأعمال ومديري التقنية اتخاذ خطوات حاسمة.
من أخبار الأسبوع
- تفعيل صارم لقانون حماية البيانات الشخصية السعودي (PDPL): دخل القانون مرحلة الإنفاذ النشط، حيث أصدرت الهيئة السعودية للبيانات والذكاء الاصطناعي (SDAIA) 48 قراراً بخصوص انتهاكات. يتطلب القانون الآن استجابة سريعة لأي إخطار بانتهاك خلال 5 أيام فقط عبر المنصة الإلكترونية (بحسب Saudi Compliance Institute).
- مصر تستعد للتطبيق الكامل لقانون حماية البيانات الشخصية: يصبح القانون رقم 151 لسنة 2020 إلزامياً بالكامل اعتباراً من 31 أكتوبر 2026، مما يفرض التزامات صارمة على الشركات فيما يتعلق بجمع ومعالجة وتخزين ونقل البيانات الشخصية (بحسب سرايا نيوز).
- الهيئة الوطنية للأمن السيبراني السعودية توسع ضوابطها للقطاع الخاص: تواصل الهيئة (NCA) تفعيل ضوابط الأمن السيبراني لجهات القطاع الخاص غير الحيوية (NCNICC-1:2025)، مما يحدد الحد الأدنى من المتطلبات الأمنية للشركات بجميع أحجامها (بحسب الهيئة الوطنية للأمن السيبراني).
- تطبيق "نفاذ" للهوية الرقمية يحقق انتشاراً واسعاً: أصبح "نفاذ" مستخدماً على نطاق واسع في السعودية، حيث يعتمد عليه أكثر من 1175 منصة حكومية وخاصة لتوثيق هوية أكثر من 34.8 مليون مستخدم (بحسب Cubix).
- OpenAI توقف أحدث نماذجها بعد اختراق أمني: أوقفت OpenAI أحدث نماذجها بسبب اختراق أمني، مما يسلط الضوء على المخاطر الأمنية المتزايدة المرتبطة بتقنيات الذكاء الاصطناعي (بحسب مصراوي).
هذه الأخبار ليست مجرد عناوين عابرة، بل هي مؤشرات واضحة على أن الأمن السيبراني وحماية البيانات أصبحا في صلب استراتيجيات النمو والتشغيل في المنطقة. إليك دليل عملي لمديري التقنية وأصحاب الأعمال.
"لم يعد الامتثال مجرد تكلفة إضافية، بل هو استثمار استراتيجي يحمي سمعة الشركة ومستقبلها في سوق رقمي متزايد التعقيد."
1. تقييم شامل للامتثال لقوانين حماية البيانات
مع التفعيل الصارم لقانون PDPL في السعودية وموعد 31 أكتوبر 2026 لتطبيق القانون المصري بالكامل، حان الوقت لتقييم شامل ومراجعة دقيقة. يجب أن يشمل ذلك:
- تحديد البيانات الشخصية: تحديد جميع أنواع البيانات الشخصية التي تجمعها الشركة وتخزنها وتعالجها، ومصادرها، والغرض من استخدامها.
- مراجعة السياسات والإجراءات: تحديث سياسات الخصوصية، شروط الخدمة، وإجراءات معالجة البيانات لضمان توافقها مع القوانين الجديدة. على سبيل المثال، في منصات مثل Women Health أو Kaleem - AI-Powered Speech Therapy for Kids، حيث يتم التعامل مع بيانات حساسة، يصبح هذا الأمر بالغ الأهمية.
- خطط الاستجابة للانتهاكات: وضع خطة استجابة سريعة وفعالة للتعامل مع أي إخطارات بانتهاكات البيانات، خاصة مع مهلة الـ 5 أيام في السعودية. يجب تدريب الفرق المعنية على هذه الخطة.
- التراخيص والموافقات: التأكد من الحصول على التراخيص والموافقات اللازمة لمعالجة البيانات الشخصية، خصوصاً في مصر.
2. تعزيز الأمن السيبراني للبنية التحتية والمنتجات
التحذيرات الأمنية المستمرة من جهات مثل الهيئة الوطنية للأمن السيبراني في السعودية، وإيقاف OpenAI لنموذجها، تؤكد أن التهديدات تتطور باستمرار. يجب على الشركات:
- تحديث الأنظمة والبرمجيات: الاستجابة الفورية لتحذيرات مثل تحديثات NVIDIA الأمنية (بحسب صحيفة عاجل). يجب أن تكون هناك آلية تحديث دورية لجميع المكونات.
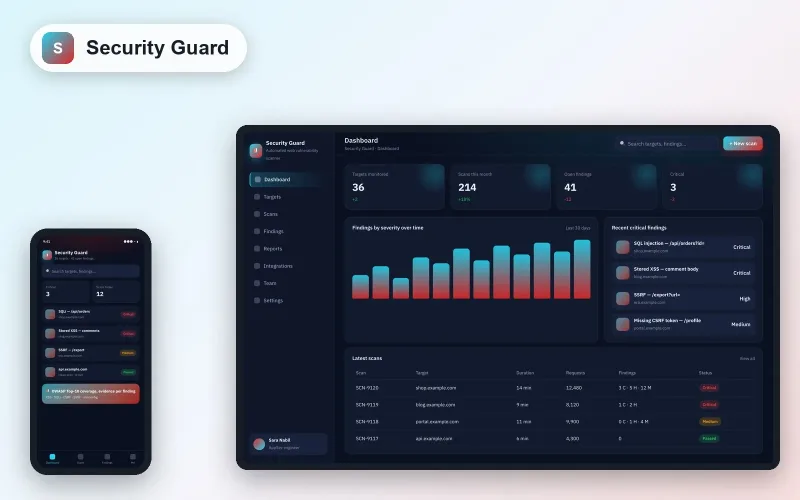
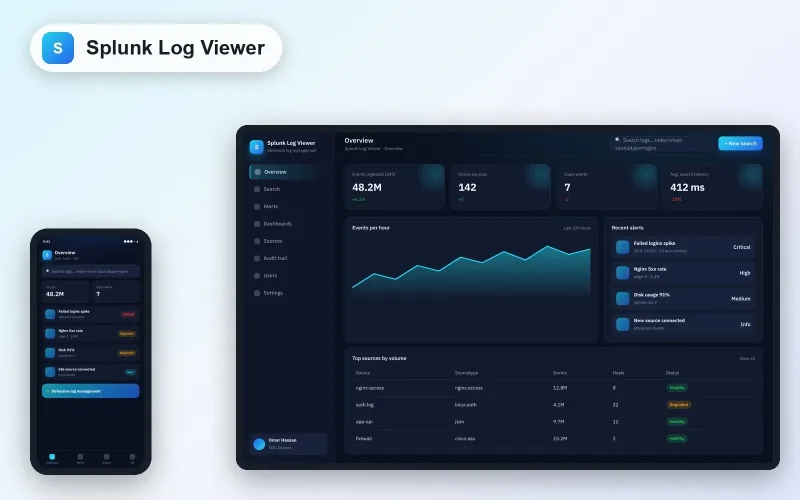
- تطبيق ضوابط الأمن السيبراني: الالتزام بضوابط الهيئة الوطنية للأمن السيبراني للقطاع الخاص (NCNICC-1:2025). يشمل ذلك المصادقة متعددة العوامل، تشفير البيانات، واختبارات الاختراق الدورية. منتجات مثل Security Guard Scanner أو Splunk Log Viewer يمكن أن تكون جزءاً من استراتيجية دفاعية قوية.
- تأمين حلول الذكاء الاصطناعي: مع تزايد الاعتماد على الذكاء الاصطناعي، يجب إعطاء الأولوية للأمن في تصميم وتطوير هذه الحلول. هذا يشمل حماية نماذج البيانات، والتحقق من سلامة المدخلات والمخرجات، ومراقبة السلوك غير الطبيعي.
3. دمج الهوية الرقمية وتبني المواهب المحلية
تكامل الهوية الرقمية وبناء الكوادر الوطنية هما عاملان أساسيان للنمو الآمن والمستدام:
- تكامل "نفاذ" في السعودية: لتبسيط عمليات التحقق من الهوية (KYC) وتعزيز الأمان، يجب على الشركات العاملة في السعودية دمج تطبيق "نفاذ" في منصاتها. هذا يوفر تجربة مستخدم سلسة ويضمن الامتثال لمتطلبات الهوية الرقمية الوطنية، كما هو الحال في تطبيقات تعتمد على KYC مثل SLT OCR أو Arheb - Smart Event & Guest Invitation Platform.
- الاستثمار في المواهب المحلية: الاستفادة من برامج تنمية المواهب مثل "تحدي الأمن السيبراني" الذي نظمته الهيئة الوطنية للأمن السيبراني (بحسب صحيفة المدينة). يمكن لشركات البرمجيات توظيف هذه الكفاءات لتعزيز فرق الأمن السيبراني لديها وتطوير حلول أمنية مبتكرة.
خاتمة: الأمن كركيزة للنمو
إن التطورات الأخيرة في مشهد الأمن السيبراني وحماية البيانات في الخليج ومصر ترسم مساراً واضحاً للشركات: الأمن ليس مجرد قسم فرعي، بل هو ركيزة أساسية للنمو والابتكار. من خلال تبني نهج استباقي للامتثال، وتعزيز الدفاعات السيبرانية، والاستفادة من المواهب المحلية، يمكن للمنشآت التقنية ليس فقط تجنب المخاطر، بل أيضاً بناء ثقة أعمق مع عملائها وفتح آفاق جديدة للريادة في السوق.
في Smart Lead Tech، نؤمن بأن الأمن يبدأ من التصميم. ندعوكم لتقييم جاهزيتكم الأمنية والامتثال الآن، والاستثمار في بناء أنظمة قوية وموثوقة.