تصاعد التهديدات السيبرانية ومتطلبات الامتثال في الخليج: دروس من واقع أكتوبر 2026
شهد شهر أكتوبر 2026 تحولات حاسمة في مشهد الأمن السيبراني والامتثال التنظيمي في دول الخليج العربي. فبينما تتصاعد التهديدات العالمية، المدعومة بشكل متزايد بالذكاء الاصطناعي، تفرض الهيئات الوطنية معايير أكثر صرامة لحماية ال…
شهد شهر أكتوبر 2026 تحولات حاسمة في مشهد الأمن السيبراني والامتثال التنظيمي في دول الخليج العربي. فبينما تتصاعد التهديدات العالمية، المدعومة بشكل متزايد بالذكاء الاصطناعي، تفرض الهيئات الوطنية معايير أكثر صرامة لحماية البيانات والبنية التحتية الرقمية. هذه التطورات لا تمثل تحديات فحسب، بل فرصاً حقيقية للمؤسسات لتعزيز حصانتها الرقمية وتبني أفضل الممارسات.
من أخبار الأسبوع
- ملتقى الأمن السيبراني الخليجي 2026 في تبوك يركز على حماية البيانات: استضافت مدينة تبوك ملتقى جمع خبراء لمناقشة آليات الحماية الرقمية وتبادل الخبرات لمواجهة التهديدات المتزايدة (بحسب عالم الفعاليات و جامعة تبوك في 28 أكتوبر 2026).
- "أكتوبر الأسود" 2026: ثغرات PHP حرجة وتهديدات الذكاء الاصطناعي تثير قلقاً عالمياً: شهد الشهر تصاعداً في التهديدات السيبرانية العالمية، بما في ذلك ثغرتين حرجتين في PHP ودور متزايد للذكاء الاصطناعي في الهجمات (بحسب Xage Security في 27 أكتوبر 2026).
- مجلس الأمن السيبراني الإماراتي يتصدى لـ 750 ألف محاولة هجوم: أعلن المجلس عن تصديه لعدد هائل من محاولات الهجوم التي استهدفت قطاعات حيوية، مما يؤكد البيئة عالية التهديد في المنطقة (بحسب صحيفة الخليج في 26 أكتوبر 2026).
- الهيئة الوطنية للأمن السيبراني السعودية تفرض الامتثال الإلزامي على القطاع الخاص: اعتباراً من 2026، أصبح الامتثال لأطر NCA إلزامياً على القطاع الخاص في السعودية، مع غرامات تصل إلى 25 مليون ريال سعودي (بحسب Out2Sol Global في 26 أكتوبر 2026).
- هيئة البيانات والذكاء الاصطناعي السعودية (SDAIA) تستشير بشأن تعديلات واسعة على اللائحة التنفيذية لقانون حماية البيانات الشخصية (PDPL): نشرت SDAIA مسودة تعديلات تتضمن متطلبات صريحة لتوطين البيانات وتشدد على التزامات الإبلاغ عن خروقات البيانات (بحسب Pinsent Masons في 19 أكتوبر 2026).
الذكاء الاصطناعي والامتثال: قصة من الميدان
في عالم اليوم الرقمي، تتشابك التهديدات السيبرانية مع المتطلبات التنظيمية بشكل وثيق. ما لاحظناه في أخبار أكتوبر 2026 يؤكد أن الأمن لم يعد مجرد رفاهية، بل هو أساس استمرارية الأعمال والامتثال القانوني. بالنسبة لصاحب العمل أو المدير التقني في الخليج، هذه ليست مجرد عناوين إخبارية، بل هي دعوة لاتخاذ قرارات استراتيجية عاجلة.
1. مواجهة التهديدات العالمية المتصاعدة: دروس من "أكتوبر الأسود"
يشير "أكتوبر الأسود" إلى أن التهديدات السيبرانية أصبحت أكثر تعقيداً وسرعة. الثغرات الحرجة في لغة PHP، التي تشغل ملايين المواقع، تؤكد أن أي مكون في بنيتك التحتية قد يكون نقطة ضعف حاسمة. والأخطر هو الدور المتنامي للذكاء الاصطناعي في اكتشاف الثغرات وتنفيذ الهجمات، مما يعني أن المهاجمين يمتلكون أدوات لم تكن متاحة لهم من قبل. هذا يتطلب من المؤسسات تبني نهج دفاعي متطور.
ماذا يعني ذلك لعملك؟
- تحديث فوري للأنظمة: إذا كانت أنظمتك تعتمد على PHP، فإن تطبيق التحديثات الأمنية ليس خياراً بل ضرورة قصوى. يجب أن يكون لديك فريق أو شريك تقني قادر على تقييم هذه المخاطر وتطبيق الإصلاحات بسرعة.
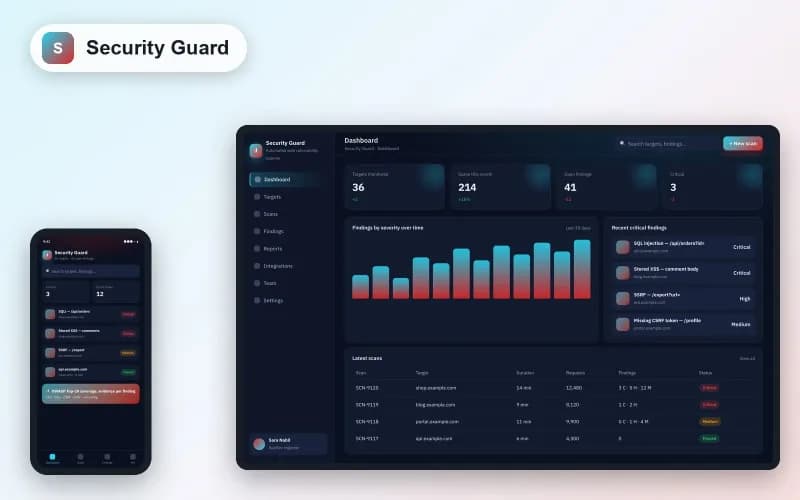
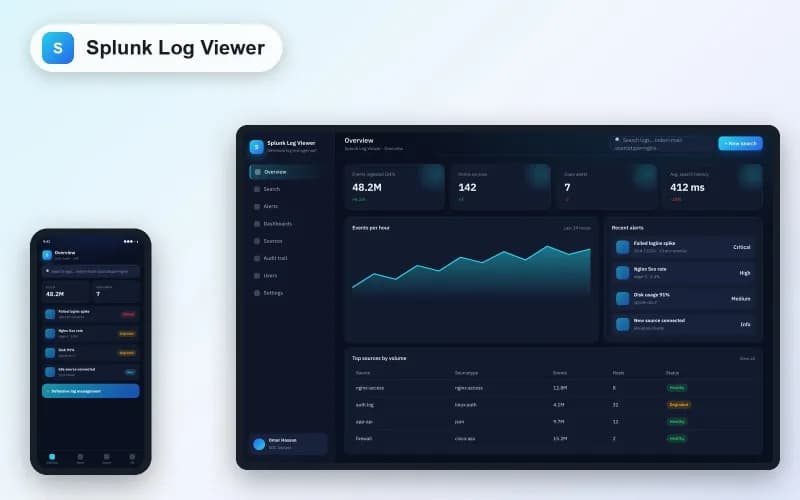
- الاستثمار في الأمن المدعوم بالذكاء الاصطناعي: لم تعد الحلول الأمنية التقليدية كافية. يجب البحث عن حلول أمن سيبراني تستفيد من الذكاء الاصطناعي للكشف عن التهديدات غير المعروفة والتنبؤ بالهجمات. في منصات مثل Security Guard Scanner أو Splunk Log Viewer، يمكننا أن نرى كيف يمكن للتحليلات المتقدمة أن توفر رؤى دفاعية حاسمة.
- التدريب والتوعية: الهجمات لا تستهدف الأنظمة فقط، بل العنصر البشري. المعرض الوطني للتوعية بالأمن السيبراني في الرياض (بحسب أريبيان بزنس في 23 أكتوبر 2026) يؤكد أهمية رفع الوعي لدى جميع الموظفين.
2. الامتثال الإلزامي: تحول جذري في السعودية
القرار الصادر عن الهيئة الوطنية للأمن السيبراني السعودية بجعل الامتثال إلزامياً على القطاع الخاص (بحسب Out2Sol Global) يمثل نقطة تحول. لم يعد الأمر مجرد توصيات، بل متطلبات قانونية مع غرامات مالية باهظة تصل إلى 25 مليون ريال سعودي. وهذا يضع عبئاً كبيراً على عاتق الشركات لضمان توافق جميع أنظمتها وإجراءاتها مع الأطر الوطنية.
ومع ذلك، فإن هذا التشديد يرافقه توجه نحو توضيح الالتزامات المتعلقة بحماية البيانات الشخصية. فمسودة تعديلات SDAIA على PDPL (بحسب Pinsent Masons) تؤكد على توطين البيانات وتشدد على آليات الإبلاغ عن الخروقات. هذا يتطلب من الشركات مراجعة عميقة لبنيتها التحتية وسياسات معالجة البيانات.
"الامتثال لم يعد خياراً تكتيكياً، بل هو ركيزة استراتيجية للحفاظ على ثقة العملاء وتجنب العقوبات التي قد تهدد وجود الشركة."
خطوات عملية نحو الامتثال:
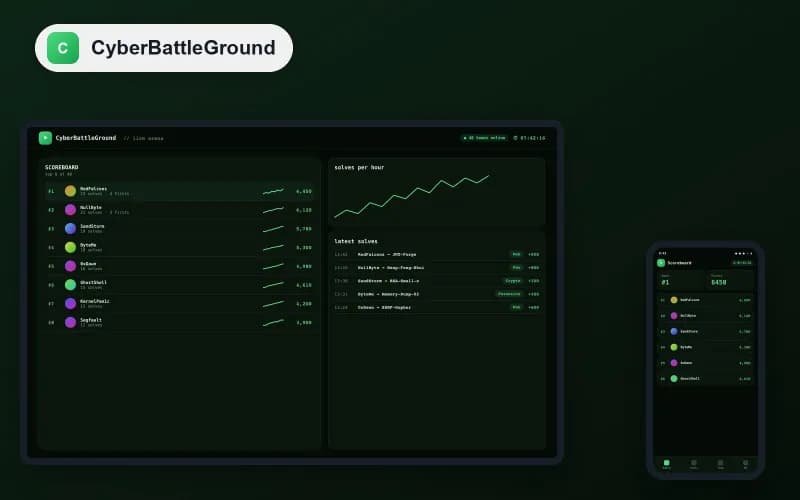
- تقييم الثغرات والامتثال: قم بإجراء تقييم شامل لجميع أنظمتك وتطبيقاتك للتأكد من توافقها مع أطر NCA وتعديلات PDPL. يمكن أن تساعد حلول مثل CyberBattleGround في تدريب فرقك على تحديد الثغرات قبل أن يستغلها المهاجمون.
- توطين البيانات: إذا كانت بيانات عملائك السعوديين مخزنة خارج المملكة، فعليك التفكير جدياً في حلول توطين البيانات. هذا قد يتطلب إعادة هندسة لبنيتك التحتية السحابية.
- آليات الإبلاغ عن الخروقات: يجب أن تكون لديك خطة واضحة ومُختبرة للتعامل مع خروقات البيانات والإبلاغ عنها للجهات التنظيمية في الأوقات المحددة.
- تحديث عقود الموردين: تأكد من أن جميع عقودك مع مزودي الخدمات الخارجية، خاصة السحابية، تتضمن بنوداً واضحة بشأن حماية البيانات والامتثال للقوانين المحلية.
3. تأمين الأجهزة الطرفية والبنية التحتية
الحملة العالمية التي استهدفت جدران الحماية وشبكات VPN، والتي أثرت على 12.7% من الضحايا في منطقة الشرق الأوسط وشمال إفريقيا (بحسب The Hacker News في 23 أكتوبر 2026)، تسلط الضوء على نقطة ضعف حرجة. الأجهزة الطرفية، التي غالباً ما تعتبر خط الدفاع الأول، أصبحت هدفاً رئيسياً للمهاجمين. هذا يتطلب نهجاً شاملاً لأمن الشبكات يتجاوز مجرد تثبيت جدران الحماية.
إجراءات حاسمة:
- مراجعة أمن الشبكة: قم بمراجعة شاملة لجميع أجهزتك الطرفية وشبكات VPN. هل هي محدثة بأحدث التصحيحات الأمنية؟ هل تم تطبيق التكوينات الموصى بها؟
- المصادقة متعددة العوامل (MFA): يجب أن تكون المصادقة متعددة العوامل إلزامية لجميع الوصول عن بُعد، خاصة لمسؤولي الأنظمة.
- مراقبة السجلات والتحليل: استخدم أنظمة لمراقبة السجلات وتحليلها بشكل مستمر للكشف عن أي أنشطة مشبوهة. في بيئات مثل Splunk Log Viewer، يمكن أرشفة السجلات والبحث فيها وتخزين نتائج التحقيقات الأمنية بكفاءة.
توصية عملية: استثمر في الحصانة الرقمية كأصل استراتيجي
بالنظر إلى التحديات التي أظهرتها أخبار أكتوبر 2026، فإن الاستثمار في الأمن السيبراني والامتثال لم يعد تكلفة تشغيلية، بل هو استثمار استراتيجي في استمرارية أعمالك وسمعتك. ابدأ بتقييم شامل لموقفك الحالي، ثم ضع خطة عمل تتضمن التحديثات الفنية، والتدريب المستمر للموظفين، والشراكة مع خبراء الأمن السيبراني لضمان أن تظل مؤسستك في طليعة الدفاع الرقمي.
في سمارت ليد تك، نرى هذه التحديات كفرصة لبناء حلول برمجية قوية ومحصنة. من خلال منصات استخلاص البيانات مثل SLT OCR التي تتوافق مع متطلبات KYC وPDPL، أو أدوات أمن الشبكات، نهدف إلى تمكين عملائنا من التركيز على الابتكار بثقة، مع العلم أن أصولهم الرقمية محمية بالكامل.