تشديد قواعد حماية البيانات والأمن السيبراني في الخليج ومصر: استراتيجية المدير التقني لمواجهة المخاطر المتصاعدة
بصفتي مديراً تقنياً، أرى أن مشهد الأمن السيبراني وحماية البيانات في الخليج ومصر لا يتغير فحسب، بل يتسارع بوتيرة غير مسبوقة. لم تعد هذه القضايا مجرد متطلبات امتثال ثانوية، بل أصبحت تحديات جوهرية تتطلب استراتيجيات عمل واضح…
بصفتي مديراً تقنياً، أرى أن مشهد الأمن السيبراني وحماية البيانات في الخليج ومصر لا يتغير فحسب، بل يتسارع بوتيرة غير مسبوقة. لم تعد هذه القضايا مجرد متطلبات امتثال ثانوية، بل أصبحت تحديات جوهرية تتطلب استراتيجيات عمل واضحة وقرارات سريعة. الأخبار الأخيرة تؤكد أن فترة السماح قد انتهت، وأن التهاون في هذا المجال قد يكلف الشركات غالياً، ليس فقط من الناحية المالية ولكن من ناحية السمعة والثقة.
من أخبار الأسبوع: حقائق لا يمكن تجاهلها
- قانون حماية البيانات الشخصية المصري (PDPL) يدخل حيز التنفيذ الكامل: بحلول 31 أكتوبر 2026، ستكون الشركات ملزمة تماماً بمتطلبات PDPL، بما في ذلك الحصول على التراخيص، تعيين مسؤول حماية بيانات (DPO)، والإبلاغ عن انتهاكات البيانات خلال 72 ساعة، مع غرامات تصل إلى 5 ملايين جنيه مصري (بحسب Baker McKenzie وYoum7).
- السعودية تشهد موجة إنفاذ قوية لقانون حماية البيانات الشخصية (PDPL): أعلنت سدايا عن 48 قرار إنفاذ في يناير 2026، مؤكدة أن الامتثال إلزامي، وتصل الغرامات إلى 5 ملايين ريال سعودي لكل انتهاك، مع مهلة 5 أيام للرد على إشعارات الانتهاك (بحسب AI HR Daily وOut2Sol Global).
- اختراق سيبراني يطال شركة إنشاءات سعودية كبرى: تعرضت شركة تعمل في مشاريع كأس العالم 2034 لهجوم أدى إلى سرقة أكثر من 1.5 مليون ملف، بما في ذلك بيانات شخصية لـ 150 ألف موظف، من قبل مجموعة 'وول ستريت' للجرائم السيبرانية (بحسب The National وHackmanac).
- مخطط احتيال سيبراني بقيمة 2 مليون دولار يستهدف بوابات الدفع الحكومية في دول مجلس التعاون الخليجي: كشفت Group-IB عن مخطط استغل بطاقات ائتمان مسروقة لتسوية رسوم حكومية، متجاوزاً التحقق ثلاثي الأبعاد (3D Secure) (بحسب Group-IB وMenafn).
- فجوة حوكمة الذكاء الاصطناعي تبرز كأكبر تحدٍ للأمن السيبراني في دول مجلس التعاون الخليجي: يحذر الخبراء من أن التبني السريع للذكاء الاصطناعي يتجاوز سرعة بناء هياكل الحوكمة، مما يؤدي إلى 'الذكاء الاصطناعي الخفي' ومخاطر أمنية كبيرة (بحسب Computer Weekly).
التحليل: لم تعد مجرد «صداع» امتثال
هذه الأخبار ليست مجرد عناوين عابرة؛ إنها إشارات واضحة على أننا دخلنا مرحلة جديدة. الامتثال لقوانين حماية البيانات مثل PDPL المصري والسعودي لم يعد خياراً، بل ضرورة ملحة. الشركات التي تظن أنها يمكن أن تؤجل هذه الاستثمارات ستجد نفسها في مواجهة غرامات باهظة، أو ما هو أسوأ، فقدان ثقة العملاء وسمعتها في السوق.
أما الهجمات السيبرانية، فقد أصبحت أكثر تعقيداً واستهدافاً. اختراق شركة إنشاءات سعودية كبرى يعمل في مشاريع وطنية ضخمة، ومخطط احتيال يستهدف بوابات دفع حكومية، يوضح أن المهاجمين لا يستهدفون فقط البيانات المالية، بل البنية التحتية الحيوية والمعاملات الحكومية. هذا يتطلب منا التفكير في الأمن السيبراني كجزء لا يتجزأ من استراتيجية العمل، وليس مجرد تكلفة إضافية.
«الذكاء الاصطناعي الخفي» ليس مجرد مصطلح تقني جديد؛ إنه يمثل تحدياً حقيقياً لحوكمة البيانات والأمن السيبراني. عندما يستخدم الموظفون أدوات الذكاء الاصطناعي دون إشراف، فإنهم يفتحون أبواباً خلفية للمخاطر دون قصد.
تصدر السعودية المرتبة الأولى عالمياً في مؤشر تطوير تقنية المعلومات والاتصالات (IDI) لعام 2026 (بحسب جريدة الوطن السعودية)، وخطط مصر لـ «ثورة تكنولوجية» في تصنيع الهواتف والذكاء الاصطناعي (بحسب الهيئة العامة للاستعلامات)، توفر بيئة خصبة للابتكار والنمو. لكن هذه البيئة الرقمية المتطورة تجلب معها أيضاً مسؤوليات أكبر في حماية البيانات وتأمين الأنظمة.
قرارات حاسمة للمدير التقني وصاحب العمل
في ظل هذه التطورات، يجب على كل مدير تقني وصاحب عمل في الخليج ومصر اتخاذ قرارات استراتيجية فورية. إليك خارطة طريق عملية:
1. استثمار مكثف في الامتثال لحماية البيانات
- مراجعة شاملة للأنظمة: يجب التأكد من أن جميع الأنظمة والمنتجات، خاصة تلك التي تتعامل مع بيانات المستخدمين، متوافقة تماماً مع PDPL السعودي والمصري. هذا يشمل آليات جمع الموافقة، التخزين الآمن، معالجة البيانات، والقدرة على الاستجابة لطلبات أصحاب البيانات. في منصات مثل SLT OCR التي تتعامل مع بيانات KYC، أو Women Health التي تتعامل مع بيانات حساسة، يجب أن تكون هذه المراجعة أولوية قصوى.
- تعيين وتدريب متخصصين: تعيين مسؤول حماية بيانات (DPO) مؤهل، وتدريب الفرق القانونية والتقنية على متطلبات الامتثال، أصبح ضرورياً.
- آليات الإبلاغ عن الانتهاكات: يجب بناء وتجريب آليات واضحة للإبلاغ عن أي انتهاكات للبيانات خلال الإطار الزمني المحدد (72 ساعة في مصر، 5 أيام للرد في السعودية).
2. تعزيز الدفاعات السيبرانية بشكل استباقي
- تقييم المخاطر المستمر: لا يكفي إجراء تقييم أمني لمرة واحدة. يجب تبني نهج مستمر لتقييم الثغرات واختبار الاختراق. يمكن لمنتجات مثل Security Guard Scanner أن توفر فحصاً تلقائياً للثغرات، ومنصات مثل CyberBattleGround لتدريب الفرق.
- حماية البنية التحتية الحيوية: الشركات التي تعمل في قطاعات حساسة (مثل الإنشاءات، الطاقة، المدفوعات) يجب أن تتبنى حلول أمن سيبراني صناعي متقدمة، مستفيدة من مبادرات مثل مذكرة تفاهم فورتينت وأرامكو (بحسب Security Systems News).
- أمن المعاملات الرقمية: يجب على مطوري حلول الدفع، مثل TtaKkaa Customer App، التأكد من تطبيق المصادقة متعددة العوامل، ومراقبة الاحتيال المتقدمة، وحماية بيانات العملاء من هجمات التصيد واستبدال شرائح eSIM.
3. حوكمة الذكاء الاصطناعي والأمن
- سياسات استخدام الذكاء الاصطناعي: وضع سياسات واضحة لاستخدام أدوات الذكاء الاصطناعي داخل المؤسسة، وتوعية الموظفين بمخاطر 'الذكاء الاصطناعي الخفي'.
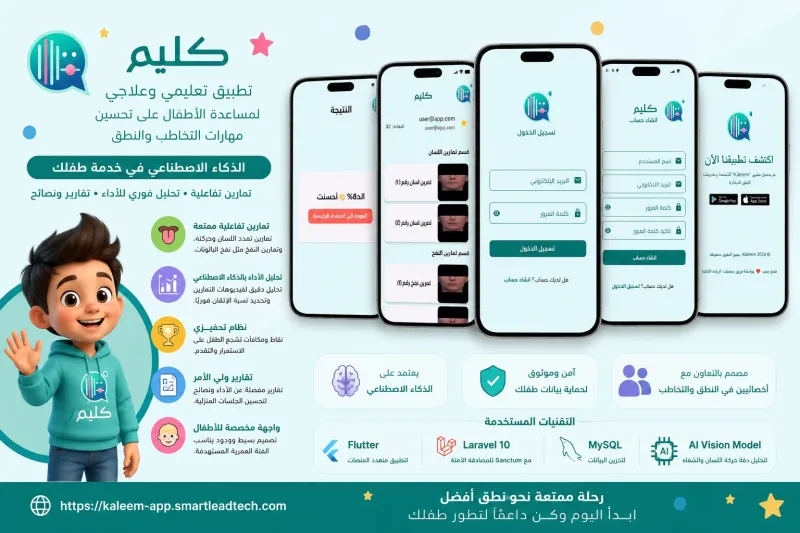
- الأمن بالصميم في حلول الذكاء الاصطناعي: عند تطوير منتجات تعتمد على الذكاء الاصطناعي، مثل Kaleem - AI-Powered Speech Therapy for Kids أو Diabetes Vision Detector، يجب دمج ضوابط الأمان والخصوصية منذ المراحل الأولى للتصميم.
- مراقبة وتدقيق استخدام الذكاء الاصطناعي: استخدام أدوات لمراقبة كيفية استخدام الذكاء الاصطناعي لضمان الامتثال والحد من المخاطر.
الخاتمة: فرصة للتميز لا مجرد امتثال
إن المشهد الحالي للأمن السيبراني وحماية البيانات ليس مجرد عبء، بل هو فرصة للتميز. الشركات التي تتبنى استراتيجيات قوية في هذه المجالات لن تحمي نفسها فحسب، بل ستبني ثقة أكبر مع عملائها وشركائها، مما يعزز قدرتها التنافسية في سوق رقمي متنامٍ. في Smart Lead Tech، نرى هذا كدعوة لتطوير حلول برمجية آمنة وممتثلة بالصميم، لأن المستقبل الرقمي الآمن هو المستقبل المزدهر.